
実際に安全なパスワードとは?
安全なパスワードは推測されにくく、ほかのサービスで使った認証情報と異なり、第三者に取り出されない方法で保管されています。これらの条件は互いに補い合います。長さは候補となる組み合わせを増やし、ランダム性は予測できる規則を避け、固有性は一つの侵害が別のアカウントへ広がるのを防ぎます。保護された保管方法は、端末から値が漏れる危険を抑えます。
パスワードだけでフィッシング、マルウェア、サービス側の不具合、セッションの盗難を防ぐことはできません。侵入を絶対に防ぐ保証ではなく、アクセスを守る一つの層と考えてください。ソフトウェアを更新し、ログイン通知を確認し、サービスが提供するアカウント復旧機能も設定しましょう。
安全なパスワードを選ぶ:長さとランダム性
安全なパスワードを作るときは、サービスが問題なく受け付ける範囲で、できるだけ長いランダムな値を選びます。入力欄が許すなら、多くのアカウントでは16文字以上が実用的な出発点です。マスターパスワードや重要なデータを守る鍵は、特に慎重に選びましょう。独立して選んだ複数の単語から作るパスフレーズは入力しやすい場合があり、文字列のパスワードはマネージャーに入力を任せる用途に向いています。
文字数だけでは強さを判断できません。各文字をどのように選んだかも重要です。ランダムな16文字と、よく知られた16文字の文章は同じではありません。選択肢が増えると理論上のエントロピーも高まりますが、それは想定した選び方の説明にすぎません。フィッシング、漏えい、使い回し、サービスの不備までは測れません。
- 普段使うアカウント:長いランダム文字列を使い、入力はマネージャーに任せます。
- マスターパスワード:自分で考えた文ではなく、単語を個別にランダム選択します。
- PIN:端末が認める長さにし、分かりやすい連番や繰り返しを避けます。
安全なパスワードを四つの手順で作る
- アカウントの接続先を確認します。自分で入力したアドレスか、信頼できるブックマークを開きます。メールやメッセージのリンクから移動したときは、入力前にドメインを確かめてください。
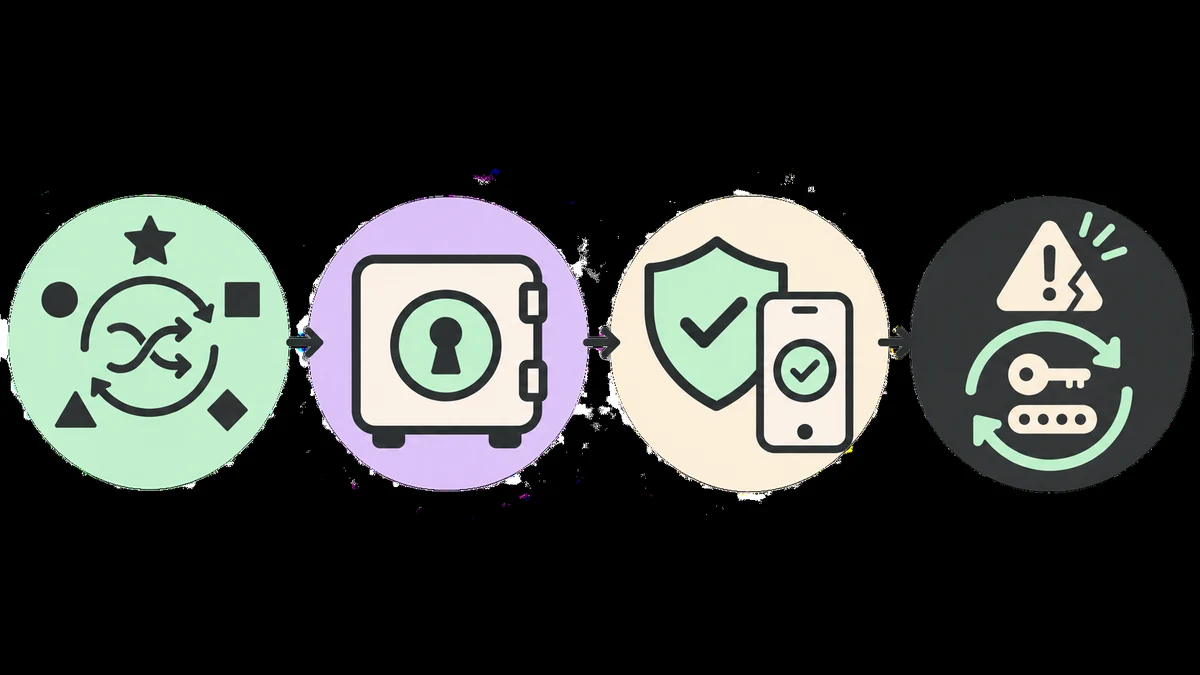
- 新しいパスワードを生成します。ブラウザーのWeb Crypto APIなど、適切な乱数源を使う生成ツールを選びます。サービスの長さ制限に合わせ、覚えやすくするために生成結果を編集しないでください。
- 保管庫に保存します。値を直接パスワードマネージャーへコピーし、正しいドメインに紐付けます。クリップボード、保護されていないメモ、共有表計算、画面のスクリーンショットに残すのは避けましょう。
- 別の保護を追加します。サービスが対応していれば、二段階認証、パスキー、セキュリティキーを設定します。復旧コードは主な端末とは別の、保護された場所に保存します。
入力欄が値を受け付けない場合は、まずサービスが公開している条件を確認してください。古い認証情報を再利用したり、規則的に文字を削ったりせず、条件に合う新しい値を作ります。その後、自動入力を試し、正しいURLに保存されたか確認しましょう。
安全なパスワードを保存し、使い回しを避ける
アカウントごとに異なるパスワードを暗記するのは現実的ではありません。パスワードマネージャーは、保護された保管庫に固有の認証情報を作成して保存します。覚えるのはマスターパスワードだけでよく、ほかのパスワードは長くランダムにできます。ただし、保管庫を開く認証と端末そのものの保護は大切です。
マネージャーを選ぶ前に、自動ロック、二段階認証、保護された同期、データの書き出し、理解しやすい復旧手順があるか確認してください。保管庫をどう守るか、端末を失った場合に何ができるかは公式説明を読みましょう。アプリを更新し、保管庫の鍵となるアカウントも保護します。
認証情報は正しいウェブアドレスと一緒に保存し、ドメインを確認できないページで自動入力しないでください。マネージャーが別のサイトに気づく手助けになることはありますが、自分で確かめる必要は残ります。メールのパスワードをマスターパスワードと共用せず、保管庫にも追加認証を設定し、復旧コードを安全に保管します。
二段階認証を有効にし、アカウント復旧も守る
二段階認証では、パスワード以外の証明も求められます。パスキー、物理セキュリティキー、認証アプリ、承認通知、メッセージで届くコードなどが使われます。最も強い選択肢はサービスと端末によって異なります。パスキーやセキュリティキーは、入力式コードより偽のログインページに強い傾向がありますが、どの追加要素もパスワードが知られた場合の危険を下げる助けになります。
予期しないリンクではなく、アカウントの公式設定画面で有効にします。復旧コードは保護された場所に保存し、電話を紛失したときにサービスがどう対応するかも確認してください。サポートを名乗る人から電話やメッセージが来ても、ワンタイムコードを伝えてはいけません。正規のサポートが不正利用を止めるためにコードを聞くことはありません。
パスワード漏えい後にアカウントを守る方法
サービスからの公式通知を出発点にし、自分で入力したアドレスかブックマークからアカウントを開きます。漏えいしたパスワードを、新しく作った固有の値に変更してください。同じ値を使い回していた場合は、メール、パスワードマネージャー、金融や仕事のサービスから順に、影響するすべてのアカウントを更新します。
続いて、見覚えのないログインを終了し、端末と復旧方法を確認します。メールアドレス、電話番号、転送ルールが変更されていないかも見てください。二段階認証を有効にするか、設定を見直します。仕事、銀行、顧客データに関わる場合は、組織のインシデント対応手順にも従い、公式窓口からサポートへ連絡してください。
漏えいを見せるというメッセージのリンクは開かないでください。知らない入力フォームへパスワード、復旧コード、認証コードを入れてはいけません。警告そのものが偽物で、緊急性をあおって認証情報を盗むページへ誘導する場合があります。
安全なパスワードを弱くするよくある間違い
- パスワードの使い回し:一つのサイトで漏えいすると、別のサービスにも侵入されることがあります。異なる認証情報なら、この連鎖を防げます。
- 末尾だけを足す:
passwordをpassword2026!に変えるだけでは、試されやすい規則が残ります。 - 不適切な方法で共有する:メール、グループチャット、スクリーンショット、公開文書には、自分で管理できない複製が残る可能性があります。
- ブラウザーの鍵マークだけを信じる:HTTPSは接続経路を保護しますが、サイトの正当性やアカウントの安全性までは証明しません。
- 公開された例をコピーする:記事に表示されたパスワードやパスフレーズは、ランダムに見えても公開情報です。自分用に新しく生成してください。
アクセスを共有する必要がある場合は、サービスの招待機能や安全な共有機能を使います。それが使えないときは、信頼できる連絡手段を決め、共有の必要がなくなったら認証情報を変更しましょう。
この方法だけでは保証できないこと
ブラウザー上でパスワードを作ると、生成中にサーバーへ送る必要を減らせます。しかし、利用先のサービスが認証情報をどう保存するか、試行回数を制限するか、システムをどう守るかまでは証明できません。悪意ある拡張機能、侵害された端末、偽サイト、画面を見ている人によって値が漏れることもあります。端末を更新し、公式ドメインを使ってください。
危険度は、サービス側の保存方法、試行を制限する能力、過去の漏えい、ほかの攻撃経路にも左右されます。長さとランダム性は役立ちますが、追加の認証要素やリンクを慎重に確認する行動の代わりにはなりません。
詳しくは、パスワード、使い回し、二段階確認を扱うCERT.brの認証に関するインターネット安全ガイド(ポルトガル語)を参照してください。MDNのWeb Crypto APIの説明では、ブラウザーアプリで利用できる暗号学的な乱数源が紹介されています。
安全なパスワードについてよくある質問
パスワードは何文字くらいが適切ですか?
サービスが許す範囲で、できるだけ長いランダムな値を使います。多くのアカウントでは16文字以上が実用的な目安です。重要なアカウントでは、サービスが認めるならさらに長くします。
記号を含むパスワードなら必ず安全ですか?
いいえ。短い、予測できる、使い回しているパスワードを記号だけで補うことはできません。よくある文字置換より、長さとランダムな選択が重要です。
オンラインのパスワード生成ツールは安全ですか?
生成と処理の方法によります。信頼できる暗号学的乱数を使い、値が端末内にとどまるか説明するツールを選びます。公開ページに例として載っているパスワードは使わないでください。
毎月パスワードを変更するべきですか?
理由がないのに日付だけを決めて変更する必要はありません。漏えい、使い回し、不審なアクセス、サービスからの案内があった場合に変更し、新しい固有の値を使います。
暗記せずに安全なパスワードを作れますか?
パスワードマネージャーでアカウントごとに異なる値を作り、保管します。強いマスターパスワードだけを覚え、保管庫には別の認証要素も設定してください。
パスフレーズは通常のパスワードより強くできますか?
複数の単語を独立してランダムに選べば、強くできる場合があります。有名な文や個人情報から作った文章は、長いだけでは安全になりません。