
Was macht ein Passwort in der Praxis sicher?
Sichere Passwörter sind schwer zu erraten, unterscheiden sich von Zugangsdaten für andere Dienste und werden so gespeichert, dass Dritte sie nicht erhalten können. Diese Anforderungen ergänzen sich. Länge erhöht die Zahl möglicher Kombinationen; Zufall vermeidet vorhersehbare Muster; Einzigartigkeit verhindert, dass sich ein Datenleck ausbreitet; geschützte Speicherung verringert das Risiko auf Ihrem Gerät.
Kein Passwort verhindert allein Phishing, Schadsoftware, einen Dienstausfall oder den Diebstahl einer Sitzung. Betrachten Sie es als eine Zugangsebene und nicht als Versprechen, dass ein Konto niemals übernommen wird. Nutzen Sie außerdem Updates, Anmeldebenachrichtigungen und die Wiederherstellungsfunktionen des Dienstes.
Sichere Passwörter wählen: Länge und Zufall
Wählen Sie für sichere Passwörter den längsten Zufallswert, den der Dienst problemlos annimmt. Für viele Konten sind 16 Zeichen oder mehr ein praktischer Ausgangspunkt, sofern das Formular es zulässt. Ein Masterpasswort oder ein Schlüssel zum Schutz wichtiger Daten verdient besondere Aufmerksamkeit: Eine Passphrase aus mehreren unabhängig ausgewählten Wörtern lässt sich möglicherweise leichter eingeben; zufällige Zeichenpasswörter eignen sich gut, wenn ein Manager sie automatisch ausfüllt.
Die Zeichenzahl sagt nicht alles aus. Die Sicherheit hängt davon ab, wie jedes Zeichen ausgewählt wurde. Eine zufällige Folge mit 16 Zeichen ist etwas anderes als ein bekannter Satz mit 16 Buchstaben. Die theoretische Entropie wächst mit der Auswahlmenge, beschreibt aber nur einen angenommenen Auswahlprozess; Phishing, Datenlecks, Wiederverwendung und Fehler eines Dienstes misst sie nicht.
- Alltagskonto: Verwenden Sie ein langes Zufallspasswort und lassen Sie es vom Manager eintragen.
- Masterpasswort: Wählen Sie unabhängig ausgeloste Wörter statt eines selbst erfundenen Satzes.
- PIN: Nutzen Sie die vom Gerät erlaubte Länge und vermeiden Sie offensichtliche Folgen.
Sichere Passwörter in vier Schritten erstellen
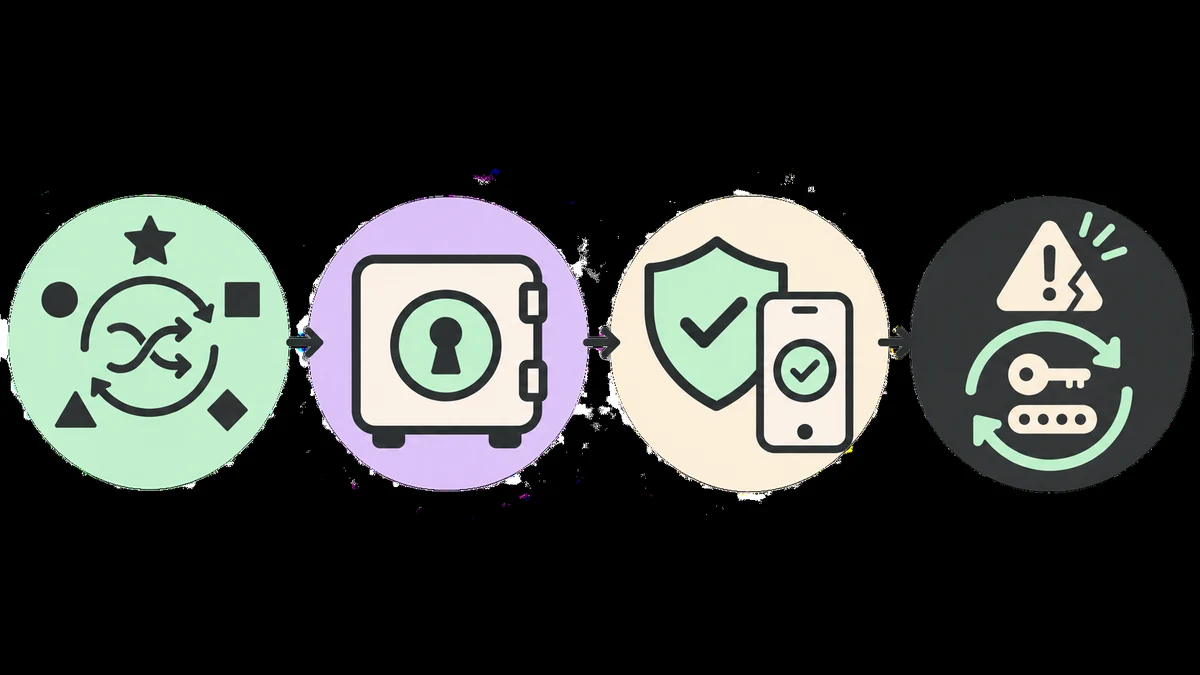
- Prüfen Sie das Konto. Öffnen Sie eine selbst eingegebene Adresse oder ein vertrauenswürdiges Lesezeichen. Kontrollieren Sie die Domain, bevor Sie ein Passwort eingeben, besonders nach einem Link aus einer Nachricht.
- Erstellen Sie ein neues Passwort. Verwenden Sie einen Generator mit einer geeigneten Zufallsquelle, etwa der Web-Crypto-API des Browsers. Beachten Sie die Längenbegrenzung des Dienstes und ändern Sie das Ergebnis nicht, damit es „einfacher“ wird.
- Speichern Sie es im Tresor. Kopieren Sie den Wert direkt in den Passwortmanager und ordnen Sie ihn der richtigen Domain zu. Lassen Sie Passwörter nicht in der Zwischenablage, ungeschützten Notizen, geteilten Tabellen oder Bildschirmfotos liegen.
- Ergänzen Sie den Schutz. Richten Sie eine Zwei-Schritt-Anmeldung, einen Passkey oder einen Sicherheitsschlüssel ein, falls der Dienst dies anbietet. Bewahren Sie Wiederherstellungscodes geschützt und getrennt vom Hauptgerät auf.
Lehnt ein Formular den Wert ab, prüfen Sie zuerst die dokumentierten Anforderungen des Dienstes. Erstellen Sie ein passendes Passwort, statt Zeichen nach einem vorhersehbaren Muster zu entfernen oder alte Zugangsdaten wiederzuverwenden. Testen Sie danach das automatische Ausfüllen und kontrollieren Sie, ob der Manager die richtige URL gespeichert hat.
Sichere Passwörter speichern und Wiederverwendung vermeiden
Für jedes Konto ein anderes Passwort auswendig zu lernen, ist kaum praktikabel. Ein Passwortmanager erstellt und speichert sichere, individuelle Zugangsdaten in einem geschützten Tresor. Sie müssen sich nur das Masterpasswort merken und den Zugriff auf den Tresor absichern; die übrigen Passwörter dürfen lang und zufällig sein.
Prüfen Sie vor der Wahl eines Managers, ob er automatische Sperren, Zwei-Schritt-Anmeldung, geschützte Synchronisierung, Datenexport und einen verständlichen Wiederherstellungsablauf bietet. Lesen Sie die offizielle Dokumentation dazu, wie der Tresor geschützt wird und was bei einem verlorenen Gerät geschieht. Halten Sie die App aktuell und sichern Sie das Konto, das den Tresor öffnet.
Speichern Sie jeden Zugang mit der passenden Adresse und füllen Sie keine Formulare auf Seiten aus, deren Domain Sie nicht kennen. Ein Manager kann helfen, eine abweichende Website zu bemerken, ersetzt aber nicht Ihre Aufmerksamkeit. Verwenden Sie das Masterpasswort nicht für E-Mail; aktivieren Sie einen weiteren Faktor für den Tresor und bewahren Sie Wiederherstellungscodes an einem sicheren Ort auf.
Zwei-Schritt-Anmeldung aktivieren und Wiederherstellung schützen
Eine Zwei-Schritt-Anmeldung verlangt neben dem Passwort einen weiteren Nachweis. Das kann ein Passkey, ein physischer Sicherheitsschlüssel, eine Authenticator-App, eine Bestätigungsanfrage oder ein Code per Nachricht sein. Die stärkste verfügbare Option hängt vom Dienst und Gerät ab. Ein Passkey oder Sicherheitsschlüssel widersteht gefälschten Anmeldeseiten meist besser als ein eingetippter Code, doch jeder zweite Faktor kann das Risiko eines entdeckten Passworts verringern.
Aktivieren Sie die Funktion in den offiziellen Kontoeinstellungen und nicht über einen unerwarteten Link. Bewahren Sie Wiederherstellungscodes geschützt auf und prüfen Sie, wie der Dienst ein verlorenes Telefon ersetzt. Senden Sie niemals einen Einmalcode an jemanden, der anruft oder schreibt und sich als Support ausgibt. Echter Support muss den Code nicht kennen, um Betrug zu stoppen.
Konten nach einem Passwort-Datenleck schützen
Nutzen Sie die offizielle Benachrichtigung des Dienstes als Ausgangspunkt und öffnen Sie das Konto anschließend über eine selbst eingegebene Adresse oder ein Lesezeichen. Ersetzen Sie das offengelegte Passwort durch ein neues, einzigartiges. Haben Sie denselben Wert wiederverwendet, aktualisieren Sie auch jedes betroffene Konto, zuerst E-Mail, Passwortmanager sowie Finanz- oder Arbeitsdienste.
Beenden Sie danach unbekannte Sitzungen, prüfen Sie Geräte und Wiederherstellungsmethoden und suchen Sie nach Änderungen an E-Mail-Adresse, Telefonnummer oder Weiterleitungsregeln. Aktivieren oder erneuern Sie die Zwei-Schritt-Anmeldung. Betrifft das Konto Arbeit, Bankgeschäfte oder Kundendaten, befolgen Sie auch den Vorfallprozess Ihrer Organisation und wenden Sie sich über offizielle Kanäle an den Support.
Klicken Sie nicht auf Nachrichtenlinks, die angeblich das Datenleck anzeigen. Geben Sie Passwörter, Wiederherstellungscodes oder Anmeldecodes niemals in ein unbekanntes Formular ein. Eine Warnung kann gefälscht sein und mit Zeitdruck auf eine Seite zum Abgreifen von Zugangsdaten führen.
Häufige Fehler, die sichere Passwörter schwächen
- Passwörter wiederverwenden: Ein Datenleck auf einer Website kann Zugang zu einer anderen geben. Unterschiedliche Zugangsdaten verhindern diesen Ketteneffekt.
- Nur ein Suffix anhängen: Aus
passwortwird mitpasswort2026!ein Muster, das sich testen lässt. - Über ungeeignete Kanäle teilen: E-Mail, Gruppenchat, Bildschirmfoto und öffentliches Dokument können Kopien außerhalb Ihrer Kontrolle hinterlassen.
- Nur dem Browser-Schloss vertrauen: HTTPS schützt den Verbindungsweg, beweist aber weder die Echtheit einer Website noch den Schutz Ihres Kontos.
- Veröffentlichte Beispiele kopieren: Jedes Passwort und jede Passphrase in einem Artikel ist öffentlich, auch wenn sie zufällig aussieht. Erstellen Sie selbst einen neuen Wert.
Wenn Sie Zugriff teilen müssen, verwenden Sie Einladungen oder sichere Freigabefunktionen des Dienstes. Ist das nicht möglich, vereinbaren Sie einen vertrauenswürdigen Kanal und ändern Sie die Zugangsdaten, sobald die gemeinsame Nutzung nicht mehr nötig ist.
Was diese Methode nicht garantieren kann
Ein Passwort im Browser zu erstellen, verringert die Notwendigkeit, es während der Erstellung an einen Server zu senden. Es beweist jedoch nicht, wie der Zieldienst Zugangsdaten speichert, Versuche begrenzt oder seine Systeme schützt. Eine schädliche Erweiterung, ein kompromittierter Rechner, eine gefälschte Seite oder jemand, der auf Ihren Bildschirm schaut, kann den Wert trotzdem offenlegen. Halten Sie Ihr Gerät aktuell und verwenden Sie offizielle Domains.
Das Risiko hängt auch von der Speichermethode des Dienstes, seiner Möglichkeit zur Begrenzung von Versuchen, früheren Datenlecks und weiteren Angriffswegen ab. Länge und Zufall helfen, ersetzen aber weder einen weiteren Anmeldefaktor noch Vorsicht bei Links.
Weitere Hinweise bietet das CERT.br-Handbuch zur Internetsicherheit und Authentifizierung (auf Portugiesisch) mit Informationen zu Passwörtern, Wiederverwendung und Zwei-Schritt-Verifizierung. Die MDN-Dokumentation zu Web Crypto beschreibt die kryptografische Zufallsquelle für Browseranwendungen.
Häufige Fragen zu sicheren Passwörtern
Welche Länge ist für ein Passwort sinnvoll?
Sechzehn Zeichen oder mehr sind für viele Konten ein praktischer Anfang. Sichere Passwörter dürfen länger sein, wenn der Dienst es erlaubt, besonders bei wichtigen Zugängen.
Ist ein Passwort mit Sonderzeichen immer sicherer?
Nein. Sichere Passwörter beruhen auf Länge, Zufall und Einzigartigkeit; Sonderzeichen machen einen kurzen oder wiederverwendeten Wert nicht sicher.
Ist ein Passwortgenerator im Internet sicher?
Das hängt von seiner Methode ab. Wählen Sie ein Werkzeug, das sichere Passwörter mit einer vertrauenswürdigen Quelle erstellt und erklärt, ob der Wert auf Ihrem Gerät bleibt.
Sollte ich mein Passwort jeden Monat ändern?
Sichere Passwörter müssen nicht ohne Anlass nach Kalender wechseln. Ändern Sie sie nach einer Offenlegung, Wiederverwendung, einem verdächtigen Zugriff oder einer Warnung.
Wie kann ich sichere Passwörter erstellen, ohne sie auswendig zu lernen?
Ein Manager erstellt und speichert sichere Passwörter für jedes Konto. Merken Sie sich nur ein starkes Masterpasswort und schützen Sie den Tresor mit einem weiteren Faktor.
Kann eine Passphrase sicherer sein als ein übliches Passwort?
Sichere Passwörter können Passphrasen sein, wenn mehrere Wörter unabhängig und zufällig gewählt wurden. Ein bekannter Satz bleibt vorhersehbar.