
Che cosa rende sicura una password nella pratica?
Le password sicure sono difficili da indovinare, diverse dalle credenziali usate su altri servizi e conservate in modo che altre persone non possano ottenerle. Questi requisiti si completano a vicenda. La lunghezza aumenta le combinazioni possibili; la casualità evita schemi prevedibili; l'unicità impedisce che una violazione si propaghi; la conservazione protetta riduce l'esposizione sul dispositivo.
Nessuna password, da sola, impedisce phishing, malware, problemi del servizio o furto di sessione. Considerala un livello di accesso, non la garanzia che un account non verrà mai compromesso. Usa anche gli aggiornamenti, gli avvisi di accesso e le opzioni di recupero offerte dal servizio.
Scegliere password sicure: lunghezza e casualità
Per creare password sicure, scegli il valore casuale più lungo che il servizio accetta senza problemi. Per molti account, 16 caratteri o più sono un punto di partenza pratico quando il modulo lo consente. Una password principale o una chiave che protegge dati importanti richiede più attenzione: una frase composta da più parole selezionate in modo indipendente può essere più semplice da digitare; le password casuali di caratteri funzionano bene quando un gestore può inserirle.
Il numero di caratteri non racconta tutta la storia. La sicurezza dipende da come è stato scelto ciascun carattere. Una stringa casuale di 16 caratteri è diversa da una frase nota di 16 lettere. L'entropia teorica cresce con l'insieme delle scelte, ma descrive un processo di selezione ipotizzato; non misura phishing, violazioni, riutilizzo o difetti del servizio.
- Account comune: usa una password casuale lunga e lascia che il gestore la inserisca.
- Password principale: scegli parole indipendenti a caso, non una frase inventata.
- PIN: usa la lunghezza consentita dal dispositivo ed evita sequenze ovvie.
Come creare password sicure in quattro passaggi
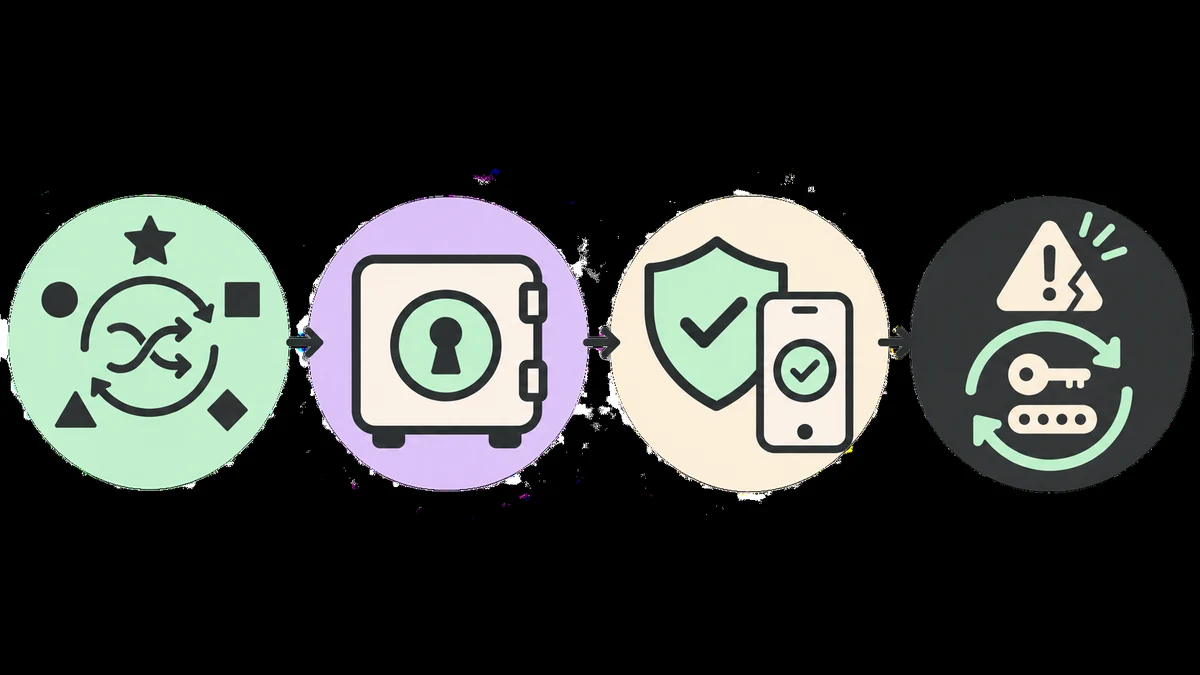
- Controlla l'account. Apri un indirizzo che hai digitato o un segnalibro affidabile. Verifica il dominio prima di inserire una password, soprattutto dopo aver seguito un link ricevuto in un messaggio.
- Genera una nuova password. Usa un generatore con una fonte casuale adatta, come l'API Web Crypto del browser. Rispetta il limite di lunghezza del servizio e non modificare il risultato per renderlo “più facile”.
- Salvala nella cassaforte. Copia il valore direttamente nel gestore e associalo al dominio corretto. Evita di lasciare le password negli appunti, in note non protette, fogli condivisi o schermate salvate.
- Aggiungi un'altra protezione. Configura l'autenticazione in due passaggi, una passkey o una chiave di sicurezza se il servizio la offre. Conserva i codici di recupero in un luogo protetto e separato dal dispositivo principale.
Se un modulo rifiuta il valore, controlla prima i requisiti documentati dal servizio. Genera una password compatibile invece di eliminare caratteri con uno schema prevedibile o riutilizzare credenziali vecchie. Poi prova la compilazione automatica e verifica che il gestore abbia salvato l'URL corretto.
Conserva password sicure ed evita di riutilizzarle
Memorizzare password diverse per ogni account non è pratico. Un gestore crea e conserva credenziali sicure e individuali in una cassaforte protetta. Devi ricordare soltanto la password principale e proteggere l'accesso alla cassaforte; le altre password possono essere lunghe e casuali.
Prima di scegliere un gestore, controlla se offre blocco automatico, autenticazione in due passaggi, sincronizzazione protetta, esportazione dei dati e un processo di recupero comprensibile. Leggi la documentazione ufficiale per sapere come protegge la cassaforte e quali opzioni hai se perdi un dispositivo. Mantieni aggiornata l'app e proteggi l'account che sblocca la cassaforte.
Salva ogni credenziale insieme all'indirizzo corretto ed evita di compilare moduli su pagine con un dominio che non riconosci. Un gestore può aiutarti a notare che un sito è diverso, ma non sostituisce la tua attenzione. Non usare la password principale per la posta elettronica; attiva un altro fattore per la cassaforte e conserva i codici di recupero in un luogo sicuro.
Attiva l'autenticazione in due passaggi e proteggi il recupero
L'autenticazione in due passaggi chiede un'altra prova oltre alla password. Può essere una passkey, una chiave fisica, un'app di autenticazione, una richiesta di approvazione o un codice ricevuto con un messaggio. L'opzione più forte disponibile dipende dal servizio e dal dispositivo. Una passkey o una chiave di sicurezza di solito resiste meglio alle pagine di accesso false rispetto a un codice digitato, ma qualsiasi secondo fattore può ridurre il rischio di una password scoperta.
Attiva la funzione nelle impostazioni ufficiali dell'account, non tramite un link inatteso. Conserva i codici di recupero in un luogo protetto e controlla come il servizio sostituisce un telefono perso. Non inviare mai un codice monouso a chi ti chiama o scrive dicendo di appartenere all'assistenza. Un supporto legittimo non ha bisogno che tu riveli il codice per annullare una frode.
Proteggere gli account dopo una violazione di password
Usa la notifica ufficiale del servizio come punto di partenza e accedi all'account tramite un indirizzo digitato o un segnalibro. Sostituisci la password esposta con una nuova e unica. Se hai riutilizzato lo stesso valore, aggiorna anche tutti gli account che lo usano, iniziando da posta elettronica, gestore e servizi finanziari o di lavoro.
Poi termina le sessioni che non riconosci, controlla dispositivi e metodi di recupero e cerca modifiche all'indirizzo email, al numero di telefono o alle regole di inoltro. Attiva o rinnova l'autenticazione in due passaggi. Se l'account riguarda lavoro, banca o dati dei clienti, segui anche la procedura di risposta agli incidenti della tua organizzazione e contatta l'assistenza tramite canali ufficiali.
Non aprire i link dei messaggi che promettono di mostrarti la violazione. Non inserire password, codici di recupero o codici di autenticazione in un modulo sconosciuto. Un avviso potrebbe essere falso e usare l'urgenza per portarti a una pagina che ruba le credenziali.
Errori comuni che indeboliscono le password sicure
- Riutilizzare le password: una violazione su un sito può offrire accesso a un altro. Credenziali diverse impediscono questo effetto a catena.
- Aggiungere solo un suffisso: trasformare
passwordinpassword2026!segue uno schema che può essere provato. - Condividere tramite canali inadatti: email, chat di gruppo, schermate e documenti pubblici possono lasciare copie fuori dal tuo controllo.
- Fidarsi solo del lucchetto del browser: HTTPS protegge il percorso della connessione, ma non dimostra che il sito sia autentico o che l'account sia al sicuro.
- Copiare esempi pubblicati: qualsiasi password o frase mostrata in un articolo è pubblica, anche se sembra casuale. Generane una nuova per il tuo uso.
Se devi condividere l'accesso, preferisci gli inviti o le funzioni di condivisione sicura del servizio. Se non sono disponibili, concorda un canale affidabile e cambia la credenziale quando l'accesso condiviso non serve più.
Che cosa non può garantire questo metodo
Generare la password nel browser riduce la necessità di inviarla a un server durante la creazione, ma non dimostra come il servizio di destinazione conserva le credenziali, limita i tentativi o protegge i propri sistemi. Un'estensione dannosa, un computer compromesso, una pagina falsa o qualcuno che guarda lo schermo può comunque esporre il valore. Mantieni aggiornato il dispositivo e usa domini ufficiali.
Il rischio dipende anche dal metodo di conservazione del servizio, dalla capacità di limitare i tentativi, da violazioni precedenti e da altri percorsi di attacco. Lunghezza e casualità aiutano, ma non sostituiscono un altro fattore di autenticazione né l'attenzione ai link.
Per ulteriori indicazioni, consulta la Guida alla sicurezza Internet di CERT.br sull'autenticazione (in portoghese), che tratta password, riutilizzo e verifica in due passaggi. La documentazione MDN di Web Crypto descrive la fonte casuale crittografica disponibile per le applicazioni nel browser.
Domande frequenti sulle password sicure
Qual è una buona lunghezza per una password?
Usa una password casuale lunga quanto il servizio consente. Sedici caratteri o più sono un punto di partenza pratico per molti account; se possibile, scegli una lunghezza maggiore per gli accessi importanti.
Una password con simboli è sempre più sicura?
No. I simboli non compensano una password corta, prevedibile o riutilizzata. Lunghezza e selezione casuale sono più utili delle sostituzioni comuni di lettere con simboli.
È sicuro usare un generatore di password online?
Dipende da come crea e tratta il risultato. Preferisci uno strumento con una fonte crittografica affidabile che spieghi se il valore resta sul dispositivo. Non usare password mostrate come esempi pubblici.
Devo cambiare password ogni mese?
Non è necessario cambiarla a calendario senza un motivo. Fallo dopo un'esposizione, un riutilizzo, un accesso sospetto o una comunicazione del servizio, poi usa una password nuova e unica.
Come creare password sicure senza memorizzarle?
Usa un gestore per creare e conservare credenziali diverse per ogni account. Memorizza una sola password principale robusta e proteggi la cassaforte con un altro fattore.
Una frase di accesso può essere più forte di una password comune?
Può esserlo se più parole vengono selezionate in modo indipendente e casuale. Una frase nota o composta con dettagli personali non diventa sicura solo perché è lunga.