
¿Qué hace segura una contraseña en la práctica?
Las contraseñas seguras son difíciles de adivinar, distintas de las credenciales usadas en otros servicios y se guardan de forma que otras personas no puedan obtenerlas. Estos requisitos se complementan. La longitud aumenta las combinaciones posibles; la aleatoriedad evita patrones previsibles; la exclusividad impide que una filtración se propague; y el almacenamiento protegido reduce la exposición en tu dispositivo.
Ninguna contraseña evita por sí sola el phishing, el malware, los fallos del servicio o el robo de una sesión. Considérala una capa de acceso, no una garantía de que nunca entrarán en la cuenta. También usa las actualizaciones, las alertas de acceso y las opciones de recuperación que ofrece el servicio.
Cómo elegir contraseñas seguras: longitud y aleatoriedad
Para crear contraseñas seguras, elige el valor aleatorio más largo que el servicio acepte sin problemas. En muchas cuentas, 16 caracteres o más es un punto de partida práctico si el formulario lo permite. Una contraseña maestra o una clave que protege datos importantes merece atención especial: una frase de paso formada por varias palabras elegidas de manera independiente puede ser más fácil de escribir; las contraseñas aleatorias de caracteres funcionan bien cuando un gestor las completa por ti.
El número de caracteres no lo explica todo. La seguridad depende de cómo se eligió cada carácter. Una cadena aleatoria de 16 caracteres no equivale a una frase conocida de 16 letras. La entropía teórica crece con el conjunto de opciones, pero describe una selección supuesta; no mide el phishing, las filtraciones, la reutilización ni los defectos del servicio.
- Cuenta habitual: usa una contraseña aleatoria larga y deja que el gestor la complete.
- Contraseña maestra: elige palabras independientes al azar, no una frase inventada.
- PIN: usa la longitud permitida por el dispositivo y evita secuencias obvias.
Cómo crear contraseñas seguras en cuatro pasos
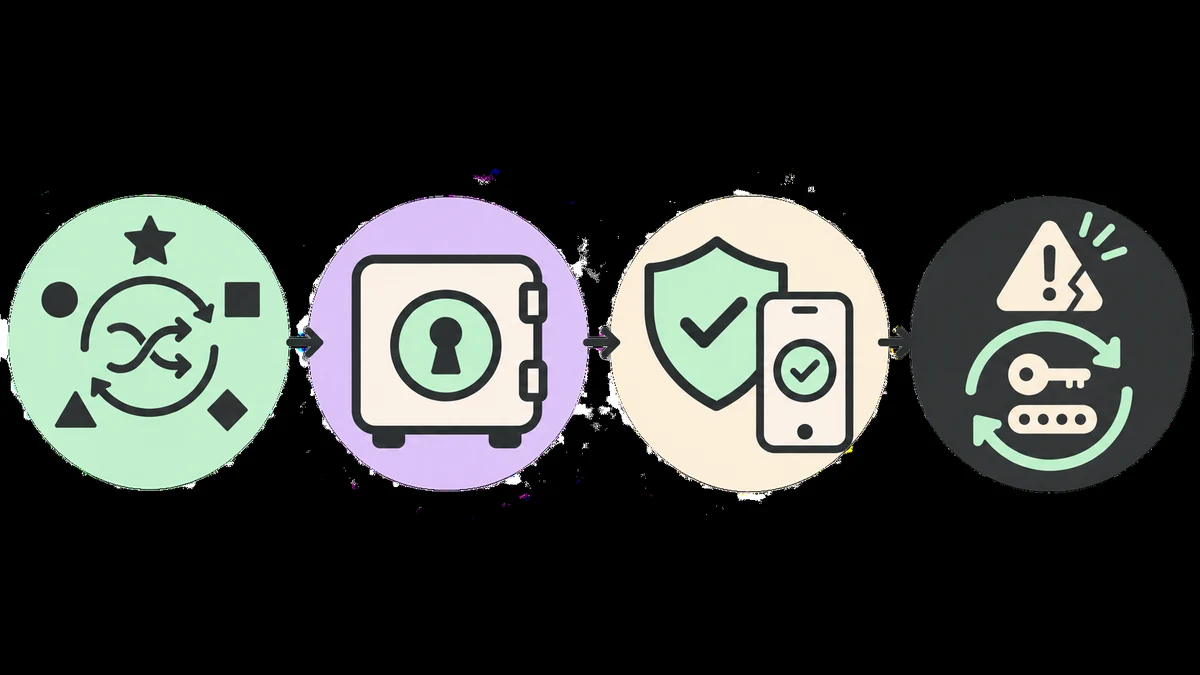
- Comprueba la cuenta. Abre una dirección que hayas escrito o un marcador fiable. Confirma el dominio antes de introducir una contraseña, sobre todo si llegaste desde un enlace de correo o mensaje.
- Genera una contraseña nueva. Usa un generador con una fuente aleatoria adecuada, como la API Web Crypto del navegador. Respeta el límite de longitud del servicio y no edites el resultado para hacerlo “más fácil”.
- Guárdala en tu bóveda. Copia el valor directamente al gestor y asócialo con el dominio correcto. Evita dejar contraseñas en el portapapeles, notas sin protección, hojas compartidas o capturas de pantalla.
- Añade otra capa de protección. Configura la autenticación en dos pasos, una passkey o una llave de seguridad si el servicio lo permite. Conserva los códigos de recuperación en un lugar protegido y separado del dispositivo principal.
Si el formulario rechaza el valor, consulta primero los requisitos documentados por el servicio. Genera una contraseña compatible en lugar de quitar caracteres de forma previsible o reutilizar una credencial antigua. Después prueba el autocompletado y confirma que el gestor guardó la URL correcta.
Guarda contraseñas seguras y evita reutilizarlas
Memorizar una contraseña distinta para cada cuenta no es práctico. Un gestor crea y guarda contraseñas seguras e individuales en una bóveda protegida. Solo tienes que recordar la contraseña maestra y proteger el acceso a la bóveda; las demás pueden ser largas y aleatorias.
Antes de elegir un gestor, comprueba si ofrece bloqueo automático, autenticación en dos pasos, sincronización protegida, exportación de datos y un proceso de recuperación que entiendas. Lee la documentación oficial para saber cómo protege la bóveda y qué opciones hay si pierdes un dispositivo. Mantén la aplicación actualizada y protege la cuenta que desbloquea la bóveda.
Guarda cada credencial con la dirección correcta y evita completar formularios en páginas cuyo dominio no reconozcas. Un gestor puede ayudarte a notar que un sitio es distinto, pero no sustituye tu atención. No reutilices para el correo la contraseña maestra; activa otro factor para la bóveda y guarda los códigos de recuperación en un lugar seguro.
Activa la autenticación en dos pasos y protege la recuperación
La autenticación en dos pasos solicita otra prueba además de la contraseña. Puede ser una passkey, una llave física, una aplicación de autenticación, una notificación de aprobación o un código por mensaje. La opción más sólida depende del servicio y del dispositivo. Una passkey o llave de seguridad suele resistir mejor las páginas falsas que un código escrito, pero cualquier segundo factor puede reducir el riesgo de una contraseña descubierta.
Activa la función desde los ajustes oficiales de la cuenta, no desde un enlace inesperado. Guarda los códigos de recuperación en un lugar protegido y averigua cómo sustituye el servicio un teléfono perdido. Nunca envíes un código de un solo uso a alguien que te llame o escriba diciendo que es soporte. El soporte legítimo no necesita que reveles el código para cancelar un fraude.
Cómo recuperar tus cuentas con contraseñas seguras tras una filtración
Usa la notificación oficial del servicio como punto de partida y accede a la cuenta mediante una dirección escrita por ti o un marcador. Sustituye la contraseña expuesta por una nueva y exclusiva. Si reutilizaste el valor, actualiza también cada cuenta que lo recibió, empezando por el correo, el gestor y los servicios financieros o laborales.
Después, cierra las sesiones desconocidas, revisa los dispositivos y métodos de recuperación y busca cambios en el correo, el teléfono o las reglas de reenvío. Activa o renueva la autenticación en dos pasos. Si la cuenta incluye trabajo, banca o datos de clientes, sigue también el proceso de respuesta a incidentes de tu organización y contacta con soporte por canales oficiales.
No pulses enlaces de mensajes que prometen mostrarte la filtración. No introduzcas contraseñas, códigos de recuperación ni códigos de autenticación en un formulario desconocido. Una alerta puede ser falsa y usar la urgencia para llevarte a una página que roba credenciales.
Errores comunes que debilitan las contraseñas seguras
- Reutilizar contraseñas: una filtración en un sitio puede dar acceso a otro. Las credenciales distintas evitan este efecto en cadena.
- Añadir solo un sufijo: convertir
claveenclave2026!sigue un patrón que se puede probar. - Compartir por canales inadecuados: correo, chats de grupo, capturas y documentos públicos pueden dejar copias fuera de tu control.
- Confiar solo en el candado del navegador: HTTPS protege el camino de la conexión, pero no demuestra que el sitio sea legítimo ni que la cuenta esté protegida.
- Copiar ejemplos publicados: toda contraseña o frase de paso de un artículo es pública, aunque parezca aleatoria. Genera una nueva para tu uso.
Si necesitas compartir acceso, prefiere las invitaciones o funciones de uso compartido seguro del servicio. Si no es posible, acuerda un canal de confianza y cambia la credencial cuando deje de ser necesario compartir el acceso.
Qué no puede garantizar este método
Generar la contraseña en el navegador reduce la necesidad de enviarla a un servidor durante la creación, pero no demuestra cómo el servicio de destino almacena credenciales, limita intentos o protege sus sistemas. Una extensión maliciosa, un equipo comprometido, una página falsa o alguien que mire la pantalla todavía puede exponer el valor. Mantén el dispositivo actualizado y usa dominios oficiales.
El riesgo también depende del método de almacenamiento del servicio, su capacidad para limitar intentos, las filtraciones anteriores y otras vías de ataque. La longitud y la aleatoriedad ayudan, pero no sustituyen otro factor de autenticación ni el cuidado con los enlaces.
Para ampliar la información, consulta la Cartilla de Seguridad en Internet de CERT.br sobre autenticación (en portugués), que trata contraseñas, reutilización y verificación en dos pasos. La documentación de MDN sobre Web Crypto describe la fuente criptográfica disponible para aplicaciones del navegador.
Preguntas frecuentes sobre contraseñas seguras
¿Qué longitud es adecuada para una contraseña?
Para muchas cuentas, empieza con 16 caracteres o más. Las contraseñas seguras pueden ser más largas si el servicio lo permite, sobre todo para accesos importantes.
¿Una contraseña con símbolos siempre es más segura?
No. Las contraseñas seguras dependen de la longitud, la selección aleatoria y el uso exclusivo; los símbolos no arreglan una clave breve o previsible.
¿Es seguro usar un generador de contraseñas en línea?
Depende del método. Elige una herramienta para crear contraseñas seguras con una fuente criptográfica fiable y que explique si el valor queda en tu dispositivo. No copies ejemplos públicos.
¿Debo cambiar mi contraseña cada mes?
No hace falta cambiar contraseñas seguras por calendario. Hazlo si hay exposición, reutilización, acceso sospechoso o aviso del servicio, y crea una nueva para esa cuenta.
¿Cómo crear contraseñas seguras sin memorizarlas?
Guarda contraseñas seguras y diferentes en un gestor. Memoriza solo una contraseña maestra sólida y protege la bóveda con otro factor de acceso.
¿Una frase de paso puede ser más fuerte que una contraseña común?
Las contraseñas seguras también pueden ser frases de paso si varias palabras se eligen al azar. Una frase conocida o basada en datos personales sigue siendo previsible.