
O que torna senhas seguras na prática?
Senhas seguras são difíceis de adivinhar, diferentes das credenciais usadas em outros serviços e guardadas de modo que outras pessoas não consigam obtê-las. Esses requisitos se complementam. Comprimento aumenta as combinações possíveis; aleatoriedade evita padrões previsíveis; exclusividade impede que uma violação se espalhe; armazenamento protegido reduz exposição no seu dispositivo.
Nenhuma senha, por si só, impede phishing, malware, falhas do serviço ou roubo de sessão. Pense nela como uma camada de acesso, não como garantia de que a conta nunca será invadida. Use também atualizações, alertas de login e os recursos de recuperação oferecidos pelo serviço.
Como escolher senhas seguras: comprimento e aleatoriedade
Para criar senhas seguras, prefira a maior senha aleatória que o serviço aceitar sem problemas. Para muitas contas, 16 caracteres ou mais é um ponto de partida prático quando o formulário permite. Um cofre principal ou uma chave que protege dados importantes merece atenção especial: uma passphrase de várias palavras sorteadas independentemente pode ser mais simples de digitar, enquanto senhas aleatórias de caracteres funcionam bem quando serão copiadas de um gerenciador.
O número de caracteres não conta a história inteira. A segurança das senhas depende de como cada caractere foi escolhido. Uma sequência aleatória de 16 caracteres é diferente de uma frase conhecida com 16 letras. A entropia teórica cresce quando o conjunto de escolhas aumenta, mas só descreve a seleção presumida; ela não mede phishing, vazamentos, reutilização ou defeitos do serviço.
- Conta comum: use senhas aleatórias longas e deixe o gerenciador preenchê-las.
- Senha mestra: escolha palavras independentes por sorteio, não uma frase inventada.
- PIN: use somente o tamanho permitido pelo dispositivo e evite sequências óbvias.
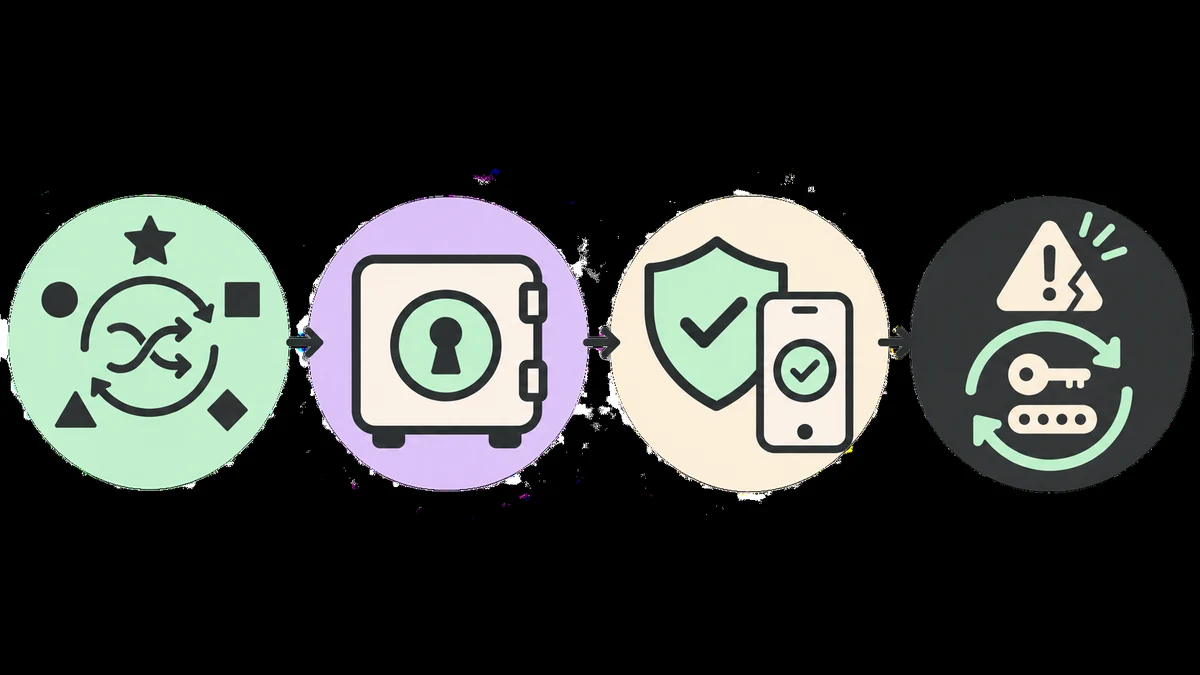
Como criar senhas seguras em quatro passos
- Escolha a conta certa. Abra o endereço digitado ou um favorito confiável. Confirme o domínio antes de inserir uma senha, sobretudo ao seguir um link de e-mail ou mensagem.
- Gere senhas seguras novas. Use um gerador com fonte aleatória adequada, como a API Web Crypto no navegador. Ajuste o comprimento ao limite do serviço e não edite o resultado para deixá-lo “mais fácil”.
- Salve no cofre. Copie o valor diretamente para o gerenciador e associe-o ao domínio correto. Evite deixar as senhas na área de transferência, em notas sem proteção, planilhas compartilhadas ou capturas de tela.
- Ative proteção adicional. Configure autenticação em duas etapas, passkey ou chave de segurança se o serviço oferecer. Guarde códigos de recuperação em local protegido, separado do dispositivo principal.
Se o formulário recusar o valor, verifique primeiro os requisitos documentados pelo próprio serviço. Gere outra senha compatível, sem retirar caracteres de maneira previsível e sem reaproveitar credenciais anteriores. Depois, teste o preenchimento automático e confirme que o gerenciador salvou a URL correta.
Guarde senhas seguras e evite reutilização
Memorizar senhas diferentes para cada conta é impraticável. Um gerenciador cria e guarda senhas seguras e individuais em um cofre protegido. Você precisa memorizar a senha mestra e proteger o acesso ao cofre; as demais podem ser longas e aleatórias.
Antes de escolher um gerenciador, veja se ele oferece bloqueio automático, autenticação em duas etapas, sincronização protegida, exportação de dados e um processo de recuperação compreensível. Leia a documentação oficial sobre como o cofre é protegido e quais opções existem se você perder o dispositivo. Mantenha o aplicativo atualizado e proteja a conta que libera o cofre.
Salve cada credencial junto ao endereço correto e evite preencher formulários em páginas cujo domínio você não reconhece. Um gerenciador pode ajudar a notar que um site é diferente, mas não substitui sua atenção. A senha mestra não deve ser a mesma do e-mail; habilite uma segunda etapa para o cofre e guarde os códigos de recuperação em local seguro.
Ative autenticação em duas etapas e proteja a recuperação
A autenticação em duas etapas pede outra prova além da senha. Pode ser uma passkey, chave física, aplicativo autenticador, notificação de aprovação ou código enviado por mensagem. A opção mais forte disponível depende do serviço e do dispositivo; uma passkey ou chave de segurança costuma resistir melhor a páginas falsas do que um código digitado, mas qualquer segunda etapa pode reduzir o risco de uma senha descoberta.
Ative o recurso nas configurações oficiais da conta, não por um link inesperado. Salve os códigos de recuperação em um local protegido e confira como o serviço substitui um telefone perdido. Não envie códigos de uso único a alguém que ligou ou escreveu dizendo ser do suporte: o suporte legítimo não precisa que você revele o código para cancelar uma fraude.
Como manter senhas seguras após um vazamento
Use a notificação oficial do serviço como ponto de partida e acesse a conta por um endereço digitado ou favorito. Troque a senha exposta por uma nova e exclusiva. Se você reutilizou o mesmo valor, atualize também cada conta que o recebeu, começando pelo e-mail, pelo gerenciador e pelos serviços financeiros ou de trabalho.
Em seguida, encerre sessões desconhecidas, revise dispositivos e métodos de recuperação e verifique se houve mudanças de e-mail, telefone ou regras de encaminhamento. Ative ou renove a autenticação em duas etapas. Se a conta envolver trabalho, banco ou dados de clientes, siga também o processo de resposta a incidentes da organização e fale com o suporte por canais oficiais.
Não clique em links de mensagens que prometem mostrar o vazamento. Não informe suas senhas, códigos de recuperação ou código de autenticação em um formulário desconhecido. Uma mensagem de alerta pode ser falsa e usar urgência para levar você a uma página de captura.
Erros comuns que enfraquecem senhas seguras
- Reutilizar senhas: uma violação em um site pode dar acesso a outro. Credenciais diferentes impedem esse efeito em cadeia.
- Adicionar apenas um sufixo: transformar
senhaemsenha2026!segue um padrão que pode ser testado. - Compartilhar por canais inadequados: e-mail, chat em grupo, captura de tela e documentos públicos podem manter cópias fora do seu controle.
- Confiar só no cadeado do navegador: HTTPS protege o caminho da conexão, mas não prova que o site é legítimo nem que sua conta está protegida.
- Copiar exemplos publicados: qualquer senha ou passphrase exibida em um artigo é pública, mesmo que pareça aleatória. Gere uma nova para seu uso.
Se precisa compartilhar acesso, prefira os recursos de convite ou compartilhamento seguro do serviço. Se isso não for possível, combine um canal confiável e altere a credencial depois que o acesso compartilhado não for mais necessário.
O que este método não consegue garantir
Gerar a senha no navegador reduz a necessidade de enviá-la a um servidor durante a criação, mas não prova como o site de destino armazena credenciais, limita tentativas ou protege seus sistemas. Uma extensão maliciosa, um computador comprometido, uma página falsa ou alguém olhando a tela também pode expor o valor. Mantenha o dispositivo atualizado e use domínios oficiais.
O risco depende do método de armazenamento do serviço, da capacidade de limitar tentativas, de vazamentos anteriores e de outras formas de ataque. Comprimento e aleatoriedade ajudam; não substituem autenticação adicional nem cuidado com links.
Para orientação complementar, consulte a Cartilha de Segurança para Internet do CERT.br sobre autenticação, que aborda senhas, reutilização e verificação em duas etapas. A documentação da API Web Crypto no MDN descreve a fonte criptográfica disponível para aplicações no navegador.
Perguntas frequentes sobre senhas seguras
Qual é um bom comprimento para uma senha?
Use uma senha aleatória tão longa quanto o serviço aceitar. Dezesseis caracteres ou mais é um ponto de partida prático para muitas contas; prefira mais comprimento quando o serviço permitir, principalmente para acessos importantes.
Uma senha com símbolos é sempre mais segura?
Não. Símbolos não compensam uma senha curta, previsível ou reutilizada. O comprimento e a seleção aleatória são mais úteis do que trocar letras por símbolos conhecidos.
É seguro usar um gerador de senhas online?
Depende de como ele gera e trata o resultado. Prefira uma ferramenta que use uma fonte criptográfica confiável e explique se o valor fica no dispositivo. Não use senhas mostradas como exemplos em páginas públicas.
Devo trocar minha senha todo mês?
Não é necessário trocar por calendário sem motivo. Troque quando houver exposição, reutilização, suspeita de acesso ou orientação do serviço; em seguida, use uma senha nova e exclusiva.
Como criar senhas seguras sem precisar memorizá-las?
Use um gerenciador de senhas para criar e guardar uma credencial diferente em cada conta. Memorize somente uma senha mestra forte e proteja o acesso ao cofre com uma segunda etapa.
Uma passphrase pode ser mais forte que uma senha comum?
Pode, se várias palavras forem escolhidas de modo independente e aleatório. Uma frase conhecida ou inventada a partir de informações pessoais não ganha segurança apenas por ser longa.