
Qu'est-ce qui rend un mot de passe sûr en pratique ?
Les mots de passe sûrs sont difficiles à deviner, uniques à chaque service et conservés de façon à empêcher leur récupération par un tiers. La longueur augmente les combinaisons possibles, le hasard évite les motifs prévisibles et un stockage protégé réduit l'exposition sur votre appareil.
Aucun mot de passe ne suffit à empêcher l'hameçonnage, les logiciels malveillants ou le vol d'une session. Voyez-le comme une couche d'accès, pas comme une garantie. Maintenez vos appareils à jour, activez les alertes de connexion et configurez les moyens de récupération proposés par le service.
Choisir des mots de passe sécurisés : longueur et hasard
Pour créer des mots de passe sécurisés, choisissez la valeur aléatoire la plus longue acceptée par le service. Seize caractères ou plus constituent un point de départ pratique pour de nombreux comptes. Pour un mot de passe maître, plusieurs mots tirés indépendamment peuvent être plus faciles à saisir ; un gestionnaire peut remplir les autres valeurs aléatoires.
La longueur ne suffit pas : une suite aléatoire de 16 caractères diffère d'une phrase connue de même taille. L'entropie décrit un choix théorique, pas le hameçonnage, les fuites, la réutilisation ou les défauts d'un service.
- Compte courant : utilisez un long mot de passe aléatoire et laissez le gestionnaire le saisir.
- Mot de passe maître : choisissez des mots tirés séparément, pas une phrase inventée.
- Code PIN : respectez la longueur permise et évitez les suites évidentes.
Créer des mots de passe sécurisés en quatre étapes
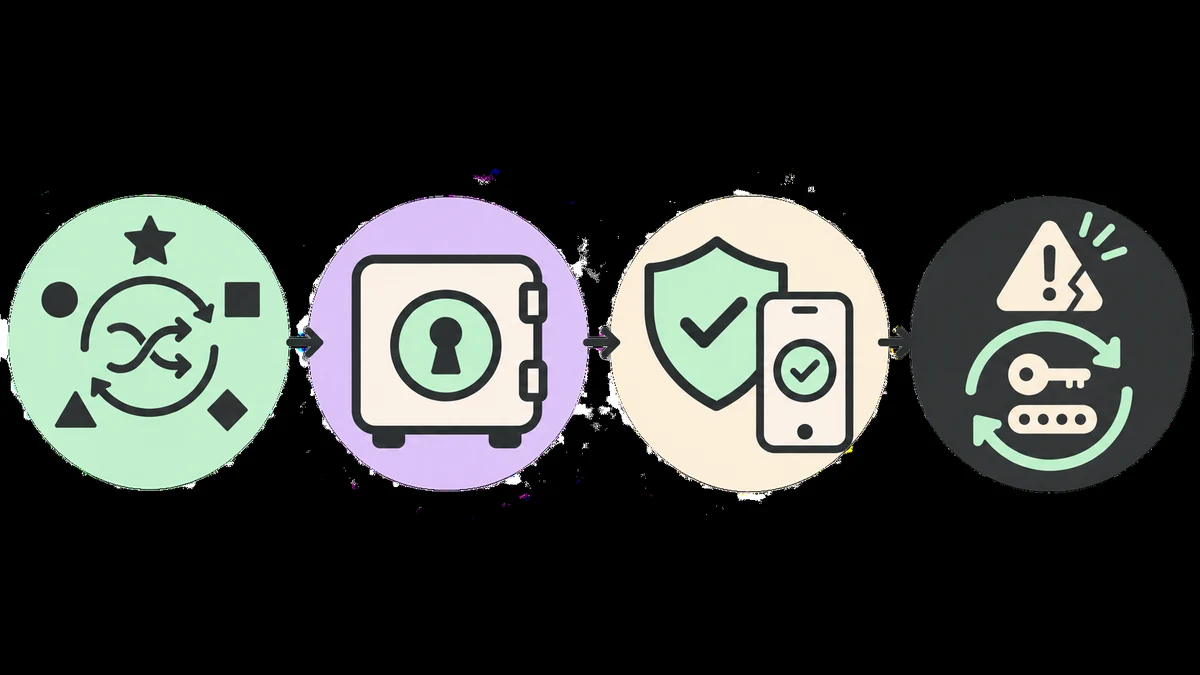
- Vérifiez le compte. Ouvrez une adresse saisie par vos soins ou un favori fiable. Contrôlez le domaine avant de saisir un mot de passe, surtout après un lien reçu par message.
- Générez une nouvelle valeur. Choisissez un générateur utilisant une source adaptée, comme Web Crypto. Respectez la limite du service sans modifier le résultat pour le rendre « plus facile ».
- Enregistrez-la dans le coffre. Copiez la valeur dans votre gestionnaire et associez-la au bon domaine. Évitez le presse-papiers, les notes non protégées, les feuilles partagées et les captures d'écran.
- Ajoutez une protection. Activez la validation en deux étapes, une clé d'accès ou une clé de sécurité. Conservez les codes de récupération à part, dans un endroit protégé.
Si un formulaire refuse la valeur, consultez ses exigences et générez-en une compatible. Ne retirez pas des caractères de façon prévisible et ne réutilisez pas un ancien identifiant. Vérifiez ensuite le remplissage automatique et l'adresse enregistrée.
Conserver des mots de passe sécurisés sans les réutiliser
Mémoriser un mot de passe différent pour chaque compte est peu réaliste. Un gestionnaire crée et conserve les identifiants dans un coffre protégé. Vous retenez le mot de passe maître ; les autres valeurs peuvent être longues et aléatoires.
Vérifiez la présence d'un verrouillage automatique, de la validation en deux étapes, d'une synchronisation protégée, de l'export des données et d'une récupération compréhensible. Lisez la documentation officielle, maintenez l'application à jour et protégez le compte qui ouvre le coffre.
Associez chaque identifiant au bon domaine et évitez le remplissage sur une page inconnue. Le gestionnaire aide à repérer un site différent, sans remplacer votre vigilance. N'utilisez pas le mot de passe maître pour votre messagerie ; activez un second facteur et gardez les codes de récupération en lieu sûr.
Activer la validation en deux étapes et protéger la récupération
La validation en deux étapes ajoute une preuve au mot de passe : clé d'accès, clé physique, application d'authentification, demande de confirmation ou code reçu par message. La meilleure option dépend du service et de l'appareil. Une clé d'accès résiste généralement mieux aux fausses pages qu'un code saisi, mais tout second facteur réduit le risque lié à un mot de passe découvert.
Activez cette fonction dans les paramètres officiels. Rangez les codes de récupération en lieu sûr et vérifiez comment remplacer un téléphone perdu. Ne communiquez jamais un code à une personne qui prétend être du support : une assistance légitime n'en a pas besoin pour arrêter une fraude.
Protéger ses comptes après une fuite de mot de passe
Partez de la notification officielle, puis ouvrez le compte par une adresse saisie ou un favori. Remplacez le mot de passe exposé par une valeur unique. Si vous l'avez réutilisé, changez-le aussi sur chaque compte concerné, en commençant par la messagerie, le gestionnaire et les services financiers ou professionnels.
Fermez les sessions inconnues, vérifiez les appareils et moyens de récupération, puis recherchez les changements d'adresse, de numéro ou de transfert. Activez la validation en deux étapes. Pour un compte professionnel, bancaire ou contenant des données clients, suivez la procédure de votre organisation et contactez l'assistance par un canal officiel.
N'ouvrez pas les liens qui promettent de montrer la fuite et ne saisissez aucun code dans un formulaire inconnu. Une fausse alerte peut exploiter l'urgence pour vous conduire vers une page qui vole les identifiants.
Erreurs courantes qui fragilisent les mots de passe sécurisés
- Réutiliser les mots de passe : une fuite peut ouvrir un autre compte. Des identifiants uniques limitent cet effet en chaîne.
- Ajouter seulement un suffixe :
motdepasse2026!reste un motif facile à tester. - Partager par un canal inadapté : courriel, groupe de discussion, capture ou document public peuvent laisser des copies hors de votre contrôle.
- Se fier au cadenas : HTTPS protège la connexion, mais ne prouve ni l'identité du site ni la sécurité du compte.
- Copier un exemple publié : un mot de passe affiché dans un article est public. Générez une nouvelle valeur.
Pour partager un accès, préférez les invitations ou le partage sécurisé du service. Sinon, choisissez un canal fiable et changez la valeur dès que le partage prend fin.
Ce que cette méthode ne peut pas garantir
Créer un mot de passe dans le navigateur évite de devoir l'envoyer à un serveur pendant sa génération, mais ne révèle pas comment le service le stocke ou protège ses systèmes. Une extension malveillante, un ordinateur compromis, une fausse page ou un regard indiscret peuvent exposer la valeur. Maintenez votre appareil à jour et utilisez les domaines officiels.
Le risque dépend aussi du stockage, de la limitation des tentatives, des fuites passées et d'autres attaques. Longueur et hasard aident, sans remplacer un second facteur ni la prudence avec les liens.
Consultez le Guide de sécurité Internet de CERT.br sur l'authentification (en portugais), consacré notamment aux mots de passe et à leur réutilisation. La documentation MDN de Web Crypto décrit la source cryptographique utilisable dans le navigateur.
Questions fréquentes sur les mots de passe sécurisés
Quelle longueur choisir pour un mot de passe ?
Utilisez un mot de passe aléatoire aussi long que le service l'accepte. Seize caractères ou plus constituent un point de départ pratique pour de nombreux comptes ; choisissez-en davantage si le service le permet, surtout pour les accès importants.
Un mot de passe avec des symboles est-il toujours plus sûr ?
Non. Les symboles ne compensent pas un mot de passe court, prévisible ou réutilisé. La longueur et le choix aléatoire sont plus utiles que le remplacement de lettres par des symboles connus.
Peut-on utiliser un générateur de mots de passe en ligne ?
Cela dépend de sa façon de créer et de traiter le résultat. Préférez un outil qui utilise une source cryptographique fiable et indique si la valeur reste sur votre appareil. N'utilisez pas un mot de passe affiché comme exemple public.
Faut-il changer son mot de passe chaque mois ?
Un changement périodique n'est pas nécessaire sans raison. Changez-le après une exposition, une réutilisation, un accès suspect ou une recommandation du service, puis choisissez-en un nouveau et unique.
Comment créer des mots de passe sécurisés sans les mémoriser ?
Utilisez un gestionnaire pour créer et conserver un identifiant différent pour chaque compte. Mémorisez un seul mot de passe maître solide et protégez le coffre avec un second facteur.
Une phrase de passe peut-elle être plus sûre qu'un mot de passe classique ?
Oui, si plusieurs mots sont sélectionnés séparément et au hasard. Une phrase connue ou construite à partir de détails personnels ne devient pas sûre simplement parce qu'elle est longue.